HEXAGON ISO SOFTWARE I BGYS – Bilgi Güvenliği Yönetim Sistemi, ISO/IEC 27001:2022 standardının gerekliliklerini karşılamayı desteklemek amacıyla geliştirilmiş, kuruluşların bilgi varlıklarını, bilgi güvenliği risklerini, fırsatlarını, güvenlik ihlal olaylarını ve uygulanabilirlik bildirisini dijital ortamda bütünleşik şekilde yönetmelerini sağlayan kapsamlı ve modüler bir yazılım çözümüdür. Bilgi güvenliğinin temelini oluşturan gizlilik, bütünlük ve erişilebilirlik ilkelerini esas alarak kuruluşunuzun bilgi güvenliği faaliyetlerini sistematik, izlenebilir ve risk odaklı bir yaklaşımla yönetin.
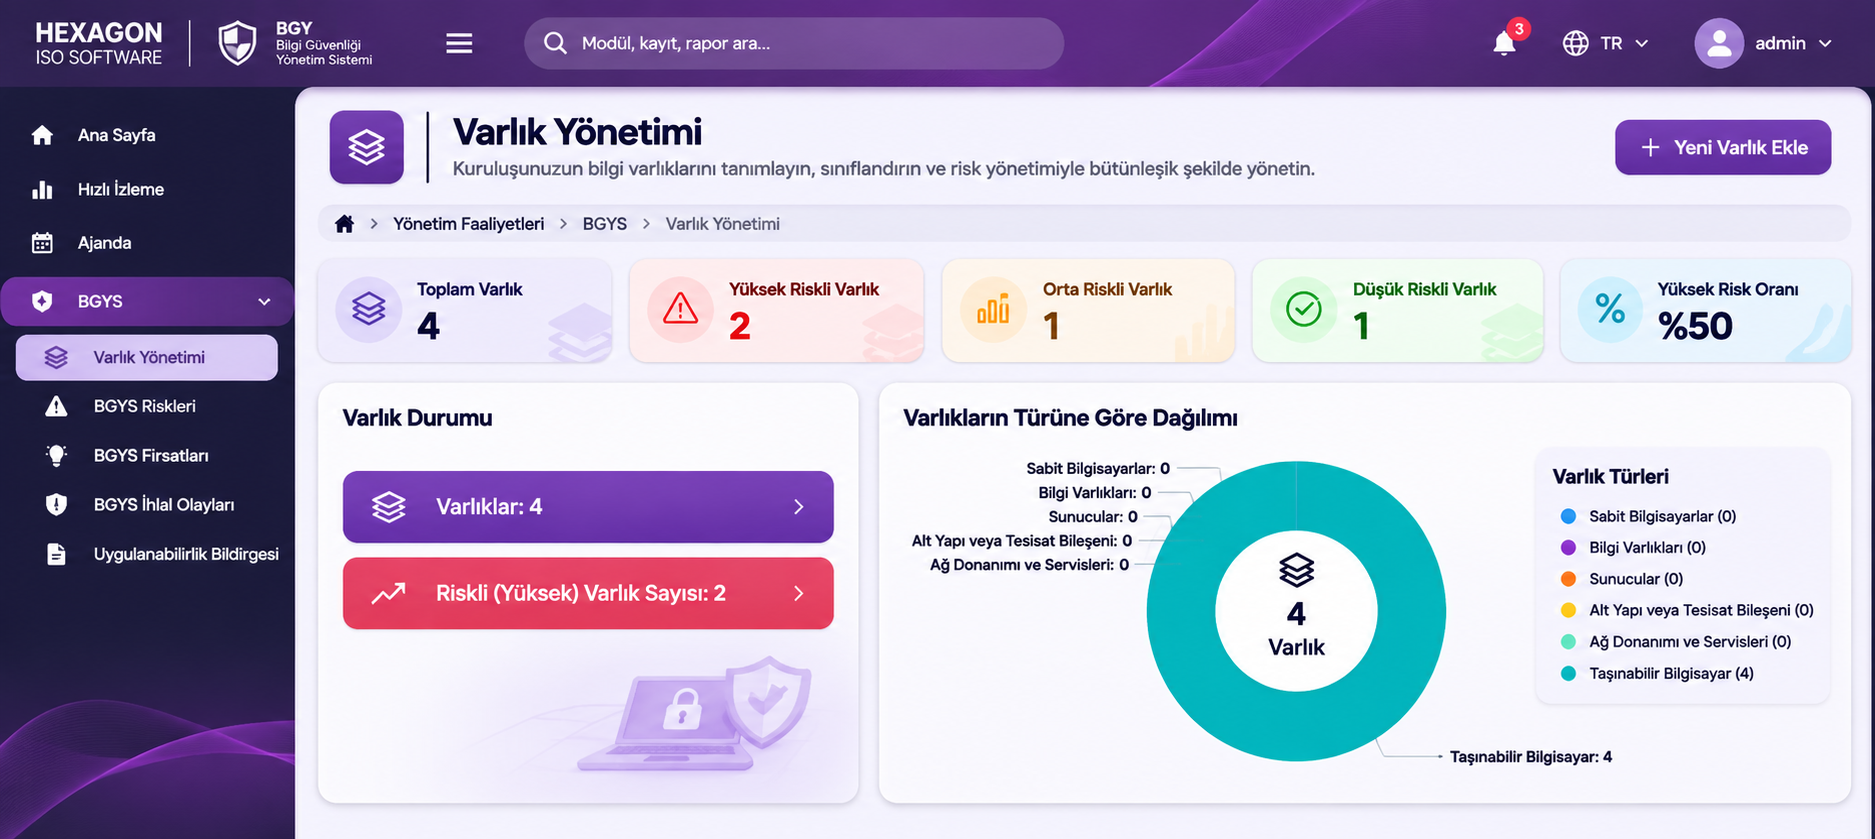
Varlık Yönetimi modülüyle kuruluşunuzun bilgi güvenliği açısından önem taşıyan tüm bilgi varlıklarını tanımlayın, sınıflandırın ve kayıt altına alın. Donanım, yazılım, veri, doküman, bilgi sistemleri, fiziksel ve dijital varlıklar gibi bilgi güvenliği kapsamında değerlendirilen kaynakları belirleyin. Varlıkların sahiplerini, sorumlularını, önem derecelerini ve güvenlik gereksinimlerini değerlendirin. Bilgi varlıklarının gizlilik, bütünlük ve erişilebilirlik açısından taşıdığı önemi belirleyerek risk değerlendirme süreçlerinize temel oluşturun. Böylece kuruluşunuzun bilgi varlıkları üzerinde sistematik bir yönetim ve izlenebilirlik altyapısı oluşturun.
BGYS Riskleri modülüyle bilgi varlıklarınıza ve faaliyetlerinize yönelik tehditleri, güvenlik açıklarını ve potansiyel bilgi güvenliği risklerini sistematik olarak değerlendirin. Risklerin gerçekleşme olasılıklarını ve olası etkilerini analiz ederek risk seviyelerini belirleyin. Risklerin kabul edilmesi, azaltılması, transfer edilmesi veya kaçınılması gibi risk işleme yaklaşımlarını planlayın. Risklere yönelik alınacak önlemleri, sorumluları ve hedef tarihleri belirleyerek risk işleme faaliyetlerinin takibini destekleyin. ISO/IEC 27001 standardının risk temelli yaklaşımını esas alarak bilgi güvenliği risklerinizi kontrol altında tutun ve risk değerlendirmelerinizin güncelliğini sağlayın.
BGYS Fırsatları modülüyle bilgi güvenliği yönetim sisteminizin etkinliğini artırabilecek iyileştirme fırsatlarını belirleyin ve değerlendirin. Teknolojik gelişmeler, güvenlik altyapısının güçlendirilmesi, personel farkındalığının artırılması, süreçlerin dijitalleştirilmesi ve mevcut güvenlik kontrollerinin geliştirilmesi gibi alanlarda ortaya çıkan fırsatları sistematik olarak yönetin. Belirlenen fırsatları ilgili faaliyetlerle ilişkilendirerek iyileştirme çalışmalarınızı planlayın, sorumlulukları tanımlayın ve sonuçlarını değerlendirin. Böylece bilgi güvenliği yönetim sisteminizin sürekli iyileştirilmesine katkı sağlayın.
BGYS İhlal Olayları modülüyle kuruluşunuzda meydana gelen veya meydana gelme ihtimali bulunan bilgi güvenliği olaylarını kayıt altına alın, değerlendirin ve takip edin. Yetkisiz erişim, veri kaybı, bilgi sızıntısı, zararlı yazılım, sistem kesintileri, kullanıcı hataları ve benzeri bilgi güvenliği olaylarını sistematik şekilde yönetin. Olayların etkilerini ve nedenlerini değerlendirin, gerekli müdahale ve düzeltici faaliyetleri planlayın. Tekrarlanma risklerinin azaltılmasına yönelik önlemleri takip ederek bilgi güvenliği olaylarından elde edilen deneyimleri kurumsal iyileştirme faaliyetlerine dönüştürün. Böylece bilgi güvenliği olaylarının yönetiminde kayıt bütünlüğünü, izlenebilirliği ve müdahale süreçlerinin etkinliğini güçlendirin.
Uygulanabilirlik Bildirgesi (SoA) modülüyle ISO/IEC 27001:2022 standardının Ek A bölümünde tanımlanan 93 bilgi güvenliği kontrolünü kuruluşunuzun faaliyetleri, riskleri ve ihtiyaçları doğrultusunda değerlendirin. Kontrollerin uygulanabilirlik durumlarını ve uygulanma gerekçelerini belirleyin. Uygulanmayan kontrollerin hariç tutulma gerekçelerini kayıt altına alın ve seçilen kontrollerin uygulanma durumlarını takip edin. Risk değerlendirme ve risk işleme sonuçlarıyla bilgi güvenliği kontrolleri arasındaki ilişkiyi güçlendirerek denetimlerde sunulabilecek sistematik bir uygulanabilirlik bildirgesi oluşturulmasını destekleyin. Böylece kuruluşunuzun bilgi güvenliği kontrol yapısını daha şeffaf, izlenebilir ve değerlendirilebilir hale getirin.
HEXAGON ISO SOFTWARE I BGYS , varlık yönetimi, risk değerlendirme, fırsat yönetimi, bilgi güvenliği ihlal olayları ve uygulanabilirlik bildirgesi faaliyetlerini birbiriyle ilişkili şekilde ele alarak bilgi güvenliği yönetim sisteminizin bütünlüğünü güçlendirmeyi hedefler. ISO/IEC 27001 standardının risk odaklı düşünme yaklaşımı ve PUKÖ (Planla–Uygula–Kontrol Et–Önlem Al) döngüsü doğrultusunda bilgi güvenliği faaliyetlerinizi planlayın, uygulamaları takip edin, sonuçları değerlendirin ve sürekli iyileştirme çalışmalarınızı yönetin.
HEXAGON ISO SOFTWARE I BGYS ile bilgi güvenliği faaliyetlerinizi yalnızca dokümantasyon düzeyinde değil; bilgi varlıklarınızdan risklerinize, güvenlik ihlal olaylarından uygulanabilirlik kontrollerine kadar bütünleşik bir dijital yönetim anlayışıyla kontrol altına alın. ISO/IEC 27001 belgelendirme ve gözetim denetimlerine, iç tetkiklere, müşteri bilgi güvenliği değerlendirmelerine ve ilgili mevzuat gerekliliklerine daha sistematik hazırlanın. Kuruluşunuzun bilgi güvenliği kültürünü güçlendirin, risklerini daha etkin yönetin ve bilgi güvenliği yönetim sisteminizin sürdürülebilirliğini destekleyin.
 +90 532 399 54 28
 info@hexagoniso.com
 Bayi Girişi
 EN