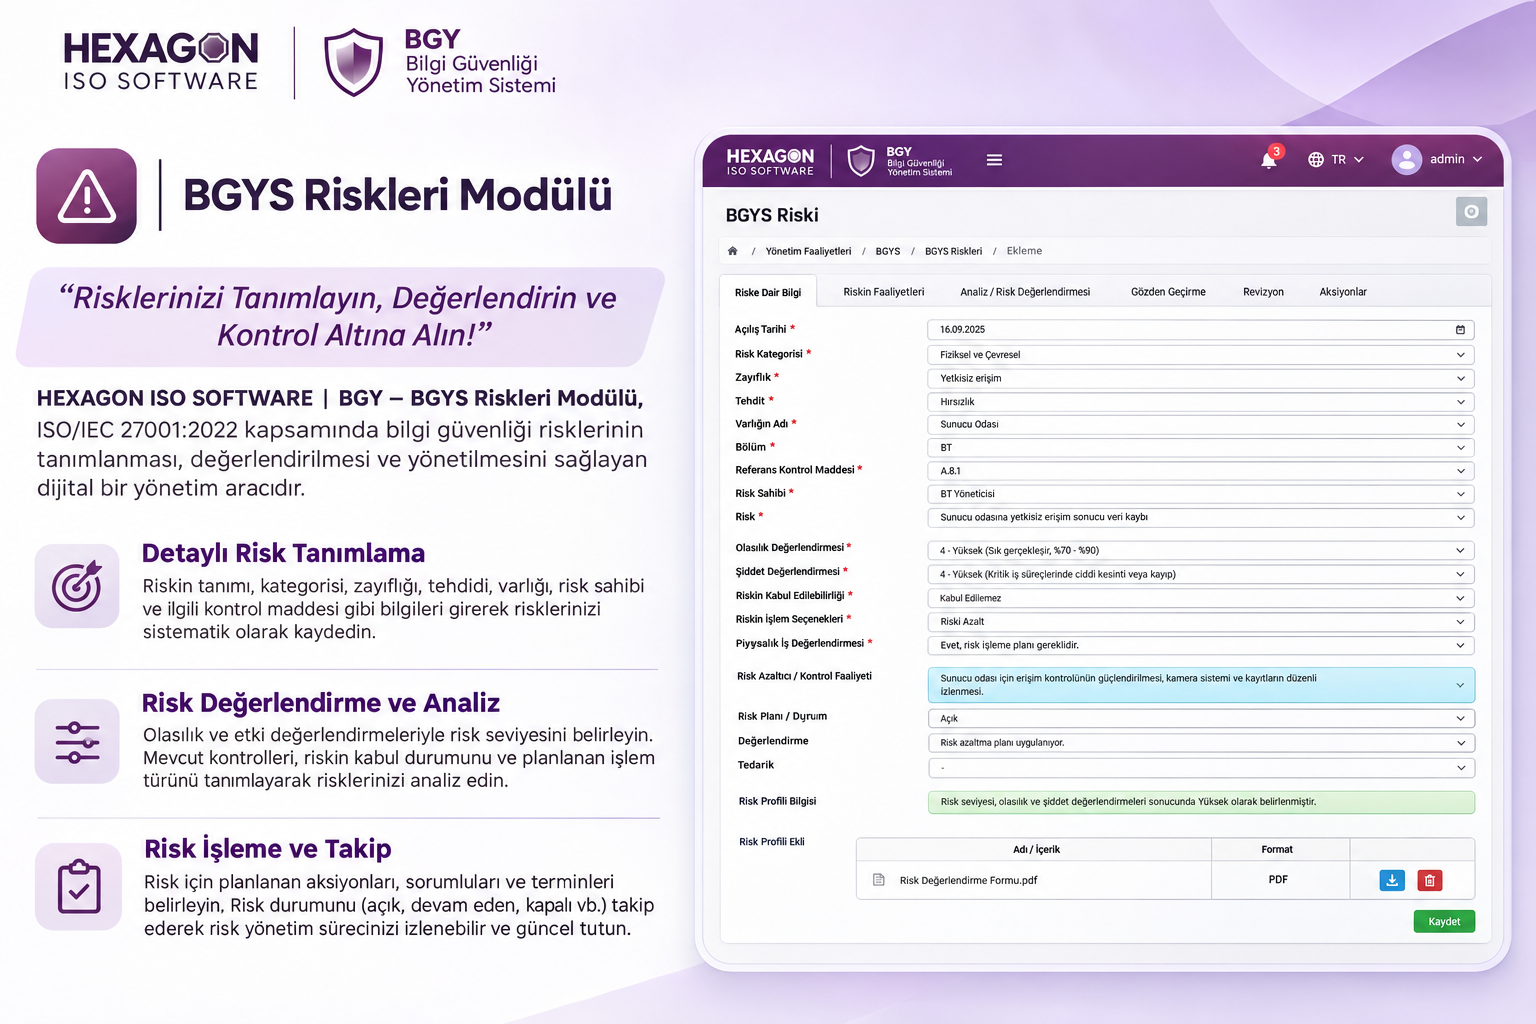
HEXAGON ISO SOFTWARE | BGYS – BGYS Riskleri Modülü, ISO/IEC 27001:2022 Bilgi Güvenliği Yönetim Sistemi kapsamında kuruluşların bilgi güvenliği risklerini tanımlamalarını, değerlendirmelerini, risk azaltma faaliyetlerini planlamalarını ve alınan önlemlerin etkinliğini takip etmelerini sağlayan kapsamlı bir dijital risk yönetimi aracıdır.
Risk Tanımlama ve Değerlendirme: Bilgi varlıklarınızla ilişkili riskleri; risk kategorisi, zayıflık, tehdit, ilgili varlık, bölüm ve risk sahibi bilgileriyle tanımlayın. Risklerin gerçekleşme olasılığını, şiddetini ve bilgi güvenliğinin gizlilik, bütünlük ve erişilebilirlik kriterleri üzerindeki etkilerini değerlendirerek risk faktörü puanlarını belirleyin.
Risk Azaltma ve Aksiyon Yönetimi: Belirlenen risklere yönelik risk işleme yöntemlerini seçin, risk azaltma faaliyetlerini planlayın ve gerekli aksiyonları tanımlayın. Risklerin kontrol altına alınmasına yönelik önlemleri ve sorumlulukları belirleyerek faaliyetlerinizi sistematik şekilde takip edin.
Artık Risk Değerlendirmesi ve Gözden Geçirme: Risk azaltma faaliyetleri sonrasında kalan riskleri yeniden değerlendirin. Risklerin kabul edilebilirlik durumlarını inceleyin, risk profillerini gözden geçirin ve gerekli iyileştirme faaliyetlerini planlayın.
Dokümantasyon ve İzlenebilirlik: Risk profilleri, azaltma faaliyetleri, artık risk değerlendirmeleri, gözden geçirme kayıtları, belgeler ve aksiyonları birbiriyle ilişkili şekilde yönetin. Risk değerlendirmelerine katılan personeli kayıt altına alarak sorumlulukların ve değerlendirme süreçlerinin izlenebilirliğini destekleyin.
HEXAGON ISO SOFTWARE | BGYS – BGYS Riskleri Modülü ile bilgi güvenliği risklerinizi sistematik olarak yönetin, kritik risklerinizi önceliklendirin, alınan önlemlerin etkinliğini değerlendirin ve ISO/IEC 27001 standardının risk değerlendirme ve risk işleme gerekliliklerini karşılamayı destekleyin.
 +90 532 399 54 28
 info@hexagoniso.com
 Bayi Girişi
 EN